
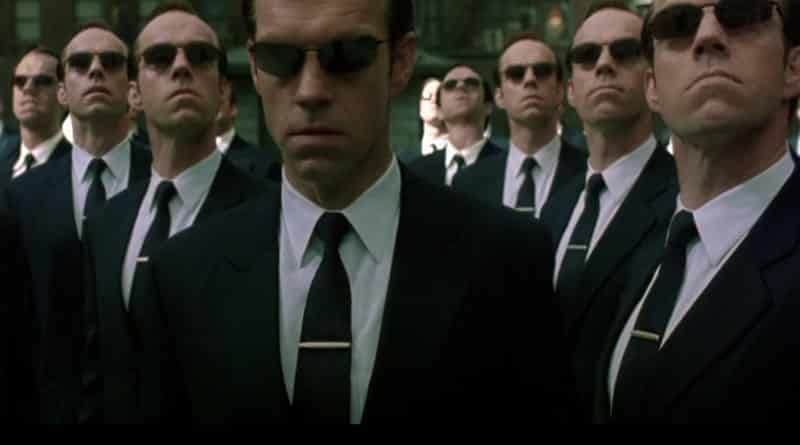

Agent Smith es una nueva pieza de malware que ha infectado ya 25 millones de terminales Android. Ha sido descubierta por los investigadores de Check Point y su denominación se corresponde a los métodos que utiliza para atacar un dispositivo y evitar la detección.
Agent Smith es «fascinante y aterrador» al mismo tiempo, según la firma de seguridad, y trabaja en tres fases. La primera implica verificar si el teléfono ha instalado aplicaciones que están en su «lista de resultados», mientras que la segunda etapa en realidad instala el malware sin la intervención y conocimiento del usuario.
La tercera etapa es donde las cosas se ponen feas. Si localiza aplicaciones de su lista extraerá silenciosamente la APK de la aplicación, la modificará con un código malicioso y luego instalará esa copia infectada para reemplazar la copia original. Check Point dice que el malware busca especialmente las aplicaciones más populares y de amplia difusión como WhatsApp, Opera Mini o Flipkart.
Las aplicaciones infectadas por Agent Smith no roban datos de usuario directamente (que se sepa), sino que sirven anuncios maliciosos, phishing y las estafas habituales para obtener ganancias financieras. Todo a expensas del usuario, por supuesto. Dado que esos usuarios presumiblemente instalaron las apps de fuentes legítimas, estarán confiados de que esas aplicaciones están funcionando normalmente.
Agent Smith no debería de existir, pero lamentablemente este tipo de malware sigue infectando las redes. Y lo decimos porque utiliza una vulnerabilidad conocida para eludir el sistema de seguridad propio de Android que fue parcheada por Google hace muchos meses. Además, la forma principal de propagación es a través de una tienda de aplicaciones de terceros llamada 9Apps que es popular en Asia.
Es decir, infecta terminales no actualizados y que instalan apps fuera de Google Play. Ambas acciones incumplen las medidas de seguridad de cualquier manual. Lleva infectado 15 millones de terminales en India y otros pocos millones en otros países asiáticos.
El malware parece ser ejecutado por una empresa china que afirma ayudar a los desarrolladores a publicar sus aplicaciones a nivel internacional. También se ha localizado en Estados Unidos y Europa. Las recomendaciones son las de costumbre, usar apps que los desarrolladores mantengan actualizadas e instalarlas solo desde la tienda oficial. Incluso así no estaremos totalmente seguros porque apps maliciosas siguen llegando a Google Play a pesar de los esfuerzos de Google.
Info: muycomputer.com