
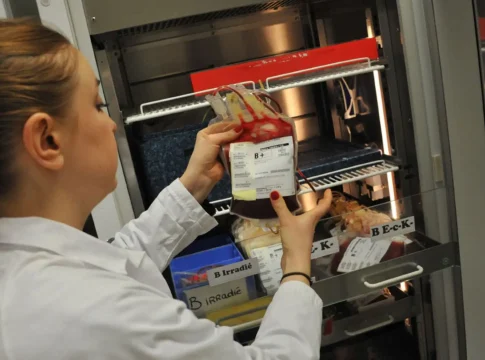

Una cámara frigorífica puede conservar alimentos para un supermercado, plasma destinado a transfusiones o materiales necesarios para fabricar medicamentos. Para quien accede sin permiso por internet al sistema que regula su temperatura, esa diferencia puede no estar clara. Es una de las cuestiones que plantea el ciberataque que ha afectado a tres centros del Établissement français du sang (EFS), el organismo responsable del suministro de sangre en Francia, coincidiendo con una nueva oleada de incidentes contra supermercados europeos.
“No podemos estar seguros de que los atacantes tuvieran la intención deliberada de atacar un banco de sangre”, señala Rafe Pilling, director sénior de Investigación de Amenazas en Sophos, en una valoración facilitada a este medio. “Cuando un atacante obtiene acceso a este tipo de sistemas, no siempre resulta evidente, basándose únicamente en el acceso a la red, a qué se dedica la organización afectada ni qué es lo que protege el equipo de refrigeración”.
El incidente del EFS se registró la noche del 1 al 2 de noviembre y afectó a sistemas de supervisión y control de cámaras frigoríficas vinculados a un proveedor externo. Se modificaron los parámetros de temperatura y descongelación, pero las alarmas permitieron intervenir y asegurar o trasladar los productos. El organismo no ha comunicado pérdidas de productos sanguíneos ni impacto sanitario identificado y las actividades de recogida y distribución continuaron.
Durante esa misma madrugada, la manipulación de frigoríficos y congeladores en supermercados europeos obligó a distintos establecimientos a retirar alimentos. Se comunicaron incidentes en países como Bélgica, Suecia, Países Bajos, Luxemburgo e Irlanda, después de un primer episodio que había afectado a cientos de supermercados franceses en octubre.
La reacción oficial ha sido seria: la Comisión Europea habla de un intento deliberado de perturbar la cadena de suministro de alimentos, la fiscalía federal belga ha abierto una investigación e Italia reunió a sus servicios de inteligencia. En un comunicado conjunto, la CE, la Agencia de la Unión Europea para la Ciberseguridad (ENISA) y las redes europeas de respuesta a incidentes pidieron medidas inmediatas para reducir la exposición de los sistemas afectados y declararon que las autoridades nacionales estaban investigando.
Pilling advierte de que las consecuencias dependen de qué se esté conservando: “Una vez que se brinda a los hackers la oportunidad de interferir en la infraestructura de refrigeración, las consecuencias pueden ir mucho más allá de encontrar estantes vacíos en un supermercado”. “Esa misma tecnología puede estar protegiendo sangre, medicamentos y otros materiales sensibles a la temperatura, cuya alteración podría acarrear consecuencias mucho más graves”, añade. En Francia, los mecanismos de vigilancia permitieron evitar ese desenlace. Sophie Le Cam, directora adjunta del EFS, relató a RTL que contaban con sistemas independientes de supervisión de temperatura y que las alertas facilitaron la desconexión de los equipos y la protección de su contenido.
España aparece entre los países con más interfaces expuestas
España también aparece en las investigaciones sobre equipos de refrigeración accesibles desde internet. Según los datos facilitados por Check Point Software Technologies, el 8,4 % de las interfaces de refrigeración accesibles desde internet que identificó su investigación estaban localizadas en nuestro país. Es la tercera proporción más alta de su muestra, por detrás de Francia, con un 31,2 %, y Estados Unidos, con un 8,6 %.
El dato, sin embargo, necesita una explicación: “No significa que el 8,4 % de los refrigeradores españoles sean vulnerables, ni que todas las identificadas y expuestas sean vulnerables”, precisa Eusebio Nieva, director técnico de Check Point Software para España y Portugal, en respuesta a las preguntas de este medio. Para establecerlo, añade, harían falta comprobaciones adicionales que no se han realizado sobre esos sistemas.
Es decir: España tiene equipos accesibles desde internet dentro de la muestra analizada por esta compañía de ciberseguridad, si bien su presencia no equivale a una confirmación de fallos o de ataques. Pero sí es una buena razón para prestar atención.
Cómo se manipula una cámara frigorífica a distancia
Las instalaciones de refrigeración tienen controladores que permiten consultar temperaturas, cambiar ajustes y realizar mantenimiento a distancia. Así, un técnico puede resolver determinados problemas sin desplazarse hasta el supermercado o el almacén. Pero ese acceso también necesita protección.
El CERT-FR, el centro gubernamental francés de respuesta a incidentes, ha confirmado compromisos de controladores Danfoss de las series AK-SM y AK-SC, además de sistemas Copeland y Dixell XWEB. En su aviso recuerda que los paneles de administración no deberían estar expuestos directamente a internet.
Explotar estas debilidades no requiere necesariamente un ataque sofisticado: pueden bastar un software de control vulnerable o mal configurado o credenciales que siguen siendo las de fábrica o ya conocidas. Son debilidades que facilitan el acceso, aunque todavía no se ha aclarado públicamente cómo entraron los atacantes en cada uno de los establecimientos.
También sigue abierta la pregunta de quién está detrás. Algunos investigadores, como Censys ARC, han encontrado similitudes entre las oleadas de octubre y noviembre, tanto en los equipos como en los horarios y las modificaciones realizadas. Pero no está confirmado que tengan el mismo autor.
¿Se ha utilizado inteligencia artificial?
Es una de las preguntas que surgen ante la sucesión de incidentes, pero los expertos insisten en que no hay evidencia pública que permita afirmar que se ha utilizado inteligencia artificial. Se han observado cambios rápidos y sucesivos en la configuración de los equipos que podrían haberse realizado de forma automatizada, aunque eso no resuelve la duda: “Automatización no significa necesariamente IA”, recuerda Nieva.
Otra cuestión es cómo estas herramientas pueden facilitar el trabajo de los atacantes. Mientras con la automatización tradicional alguien debía saber qué tareas quería ejecutar y cómo programarlas, “la IA puede analizar el código, identificar una debilidad, razonar sobre ella y ayudar a desarrollar cómo explotarla. Y no necesitas [como humano] saber qué tareas automatizar”. Es decir: permite reducir tanto el tiempo como parte de los conocimientos necesarios.
“Lo relevante es que la IA puede hacer este tipo de ataques más rápidos, escalables y accesibles, pero atribuirle estos incidentes concretos sería por ahora especular”, destaca Nieva.
Su preocupación a corto plazo se centra en los fallos que ya conocemos: contraseñas débiles, equipos sin actualizar o sistemas de administración abiertos a internet. “La IA convierte un problema conocido de exposición y mala configuración en un problema de velocidad y de escala”, resume.
Es una de las cuestiones del debate sobre cómo prepararnos para los ciberataques con inteligencia artificial. Mientras se investigan estos incidentes, las recomendaciones del CERT-FR empiezan por retirar de internet los paneles de administración. El mantenimiento a distancia debe hacerse mediante una VPN segura o una red protegida. También pide revisar la configuración, actualizar el software de los equipos y cambiar las contraseñas predeterminadas. El organismo advierte, además, de que restaurar los ajustes de fábrica no soluciona el problema si el dispositivo sigue expuesto y sin correcciones de seguridad. Aunque se elimine una intrusión, el equipo puede continuar siendo vulnerable a otra.